12 +
12岁以上中
中文33.97M
3.2.23
2026-09-27 13:58:25
安卓7.0以上
上海日夸宝信息技术有限公司
com.reqable.android
948D4B616B11635CC36B90512249AAEA
点击查看
点击查看
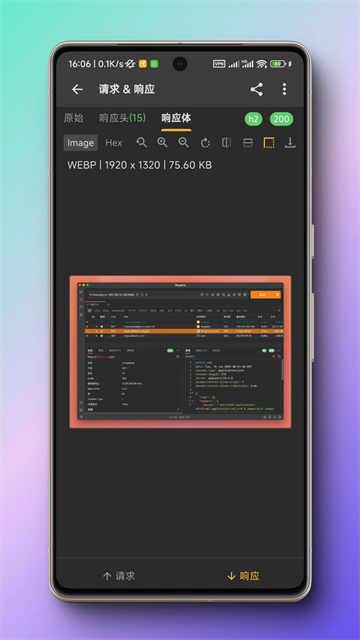
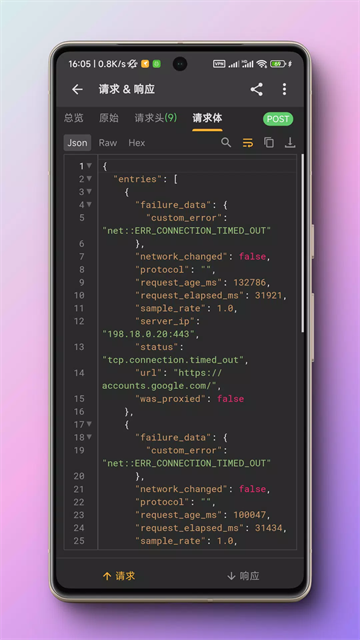
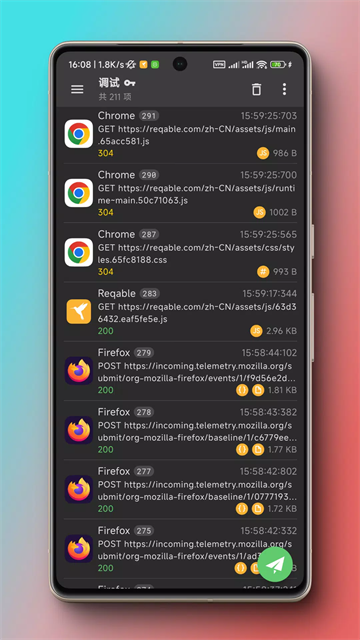
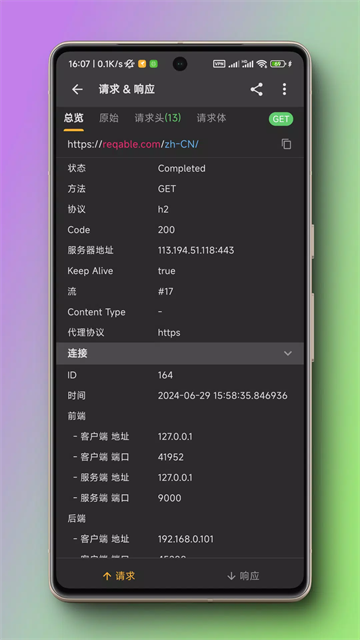
黄鸟抓包又名Reqable,无需Root权限,抓取HTTP、HTTPS、WebSocket等协议的网络数据,完成请求与响应内容解析。SpyNet模式可捕获IP包,ARP包这类底层数据包,依靠IP、域名、协议类型完成数据筛选。支持静态,动态注入操作,修改请求参数,请求头与响应内容。提供多类数据浏览视图,可查看图片、音频、十六进制文本,还能统计应用的网络流量消耗情况。
1、在进行抓包操作前,需先对手机完成Root权限获取。若未安装证书,抓包工具仅能获取HTTP协议的数据包响应体,无法读取HTTPS加密协议下的响应内容。目前多数移动应用及网页端的数据接口均采用HTTPS加密传输,未安装证书将严重影响抓包效果。
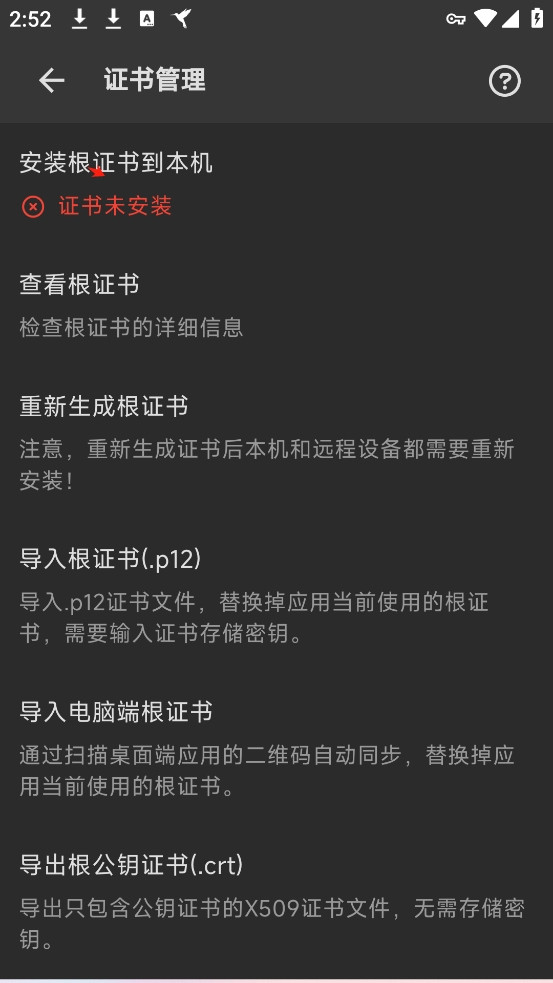
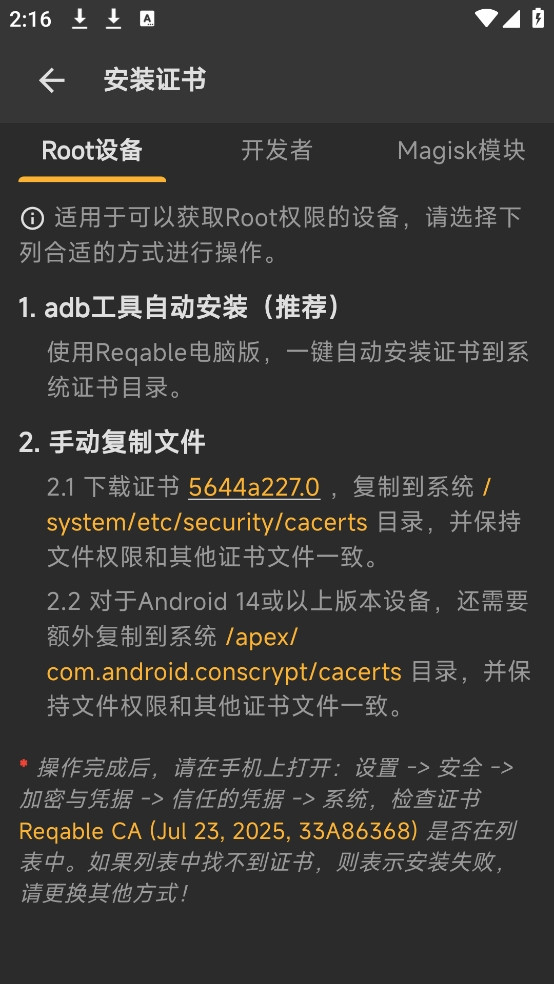
2、Root操作可根据自身技术习惯自行查阅相关教程完成,官方应用内也提供了证书安装的相关指导,具体步骤可参照应用内说明进行操作。
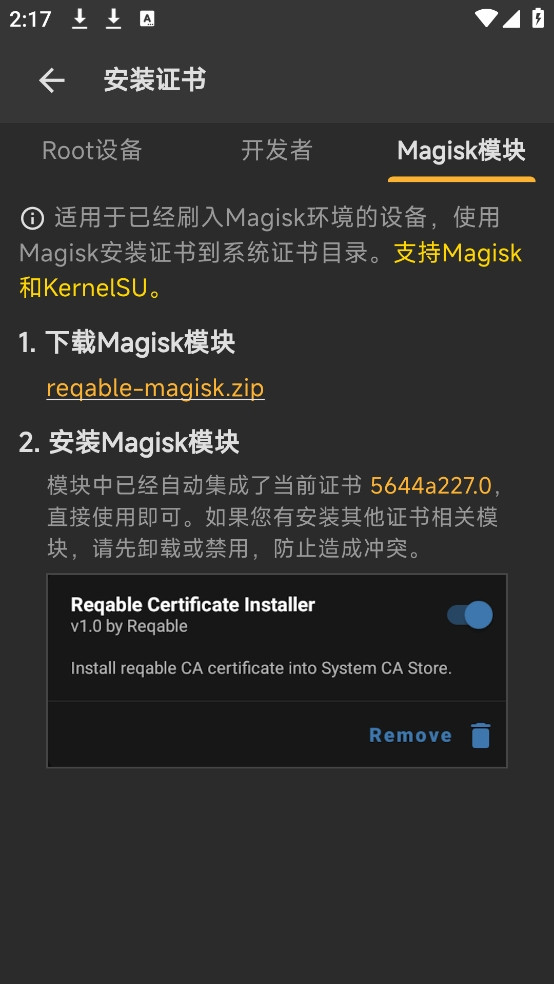
3、若设备不便进行Root,官方也提供了通过Magisk模块管理器完成操作的方式,具体步骤可在应用内查阅相关说明。
4、证书安装完成后即可开始抓包。为确保抓包准确性,可先打开需要抓包的应用或网页,在待抓包操作执行前的最后一步再开启右下角的抓包按钮。同时建议关闭其他应用进程,以减少无关数据包的干扰,避免因数据过多而难以定位目标内容。
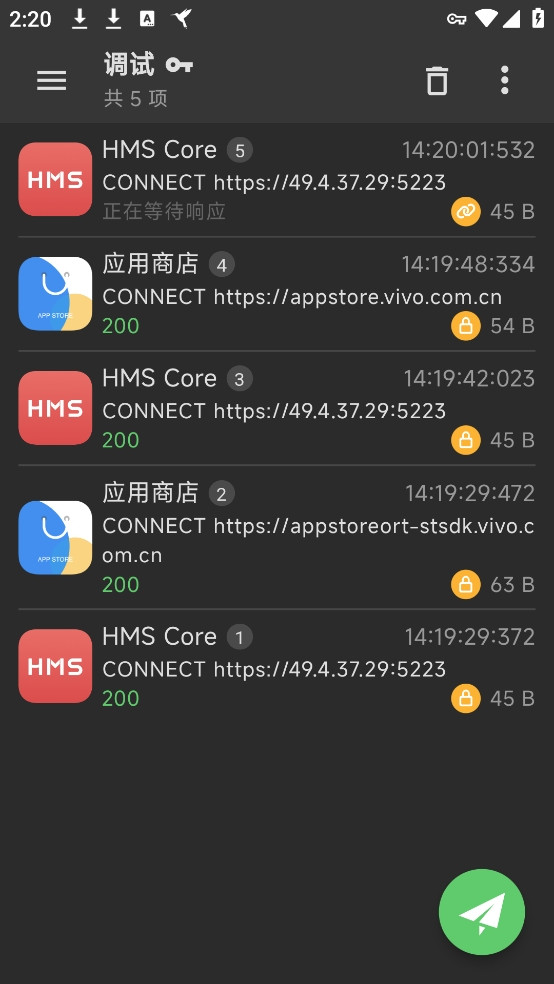
5、若抓取到过多无关数据包,可先点击右下角按钮停止抓包,再点击左上角清空按钮清除当前抓取结果,使界面恢复至初始状态。
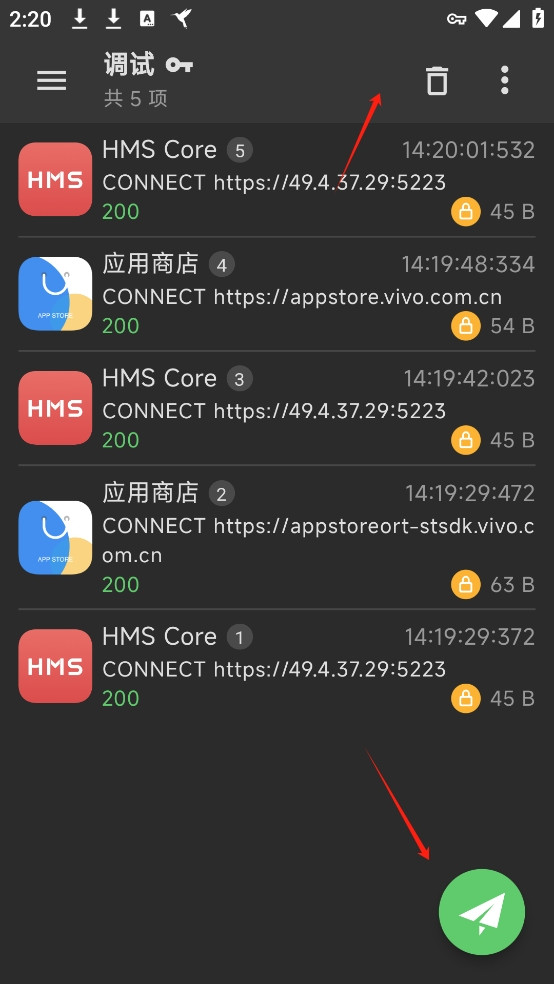
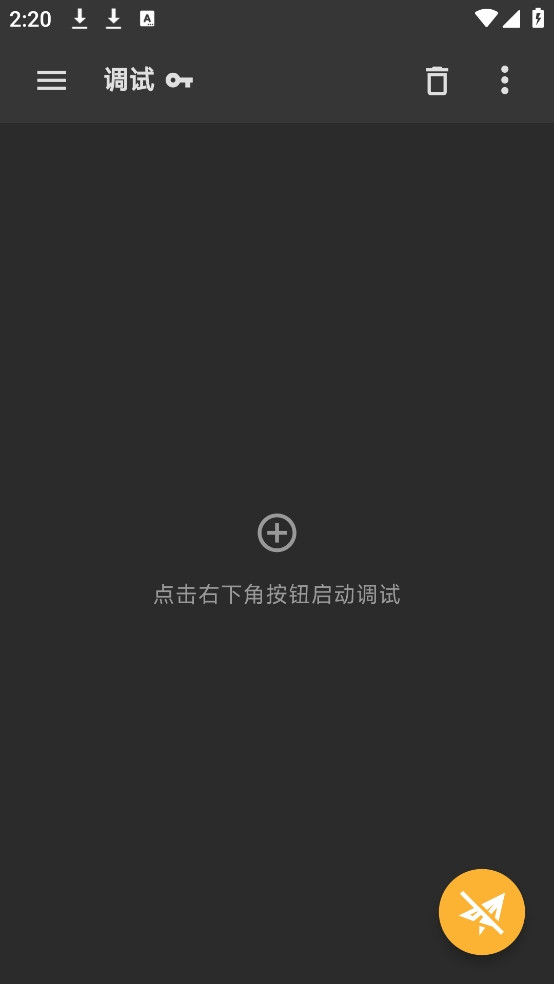
6、清空后界面将回到空白抓包状态,便于重新开始抓包操作。
7、按照前述第三点所述,先清理所有应用进程,然后打开需要抓包的应用或网页。
8、在点击查询或提交按钮之前,先开启抓包按钮,随后执行操作,待数据返回后立即关闭抓包。此时应用内会以缩略图形式展示抓取结果,便于实时浏览。
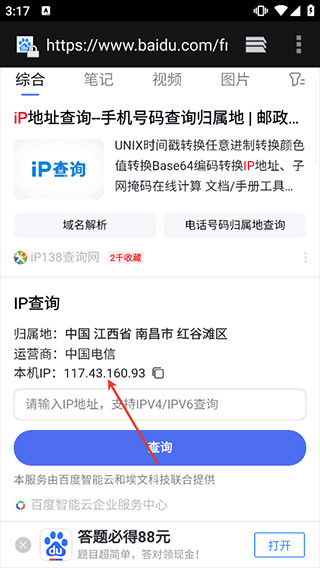
9、此时抓取的数据包已能够清晰区分,便于识别所需数据条目。
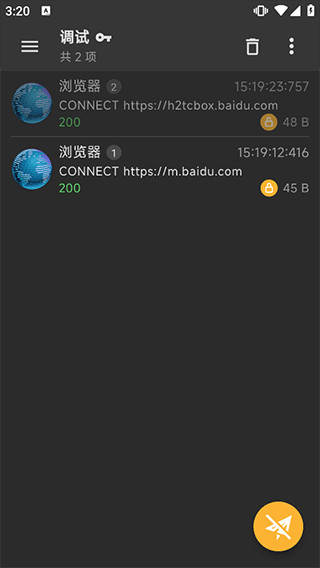
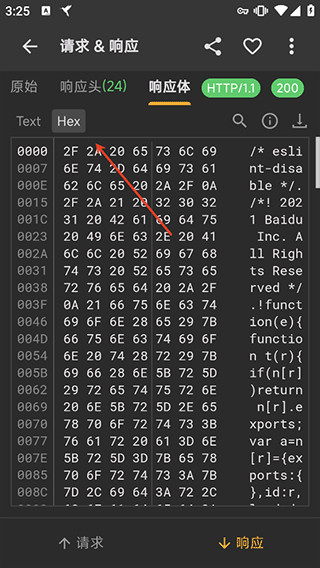
10、找到目标数据后点击进入,即可查看响应体的具体内容,并可切换至文本、Hex等视图模式进行查看与分析。
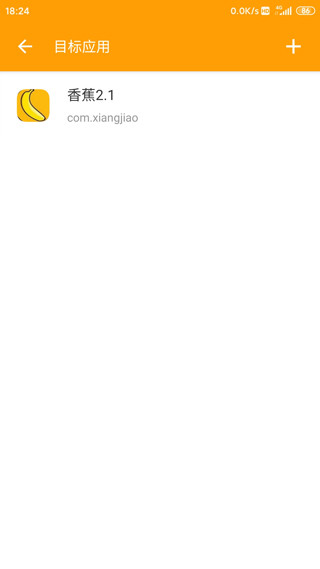
1、首先点击“目标应用”选项。
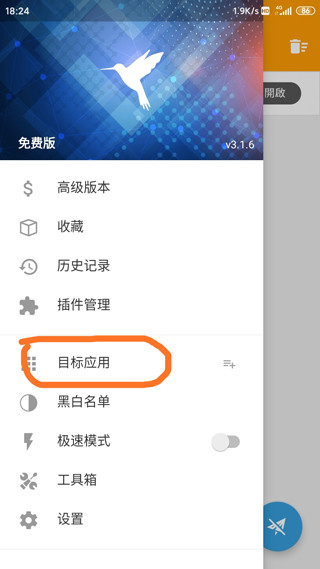
2、找到需要抓包的应用后,先运行该应用,再运行HttpCanary,因为部分应用会检测此类工具。随后点击右下角开始抓包。
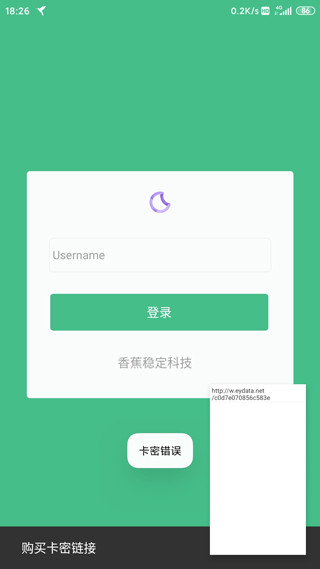
3、返回目标应用,随意输入内容,即可截取到发送的封包数据。
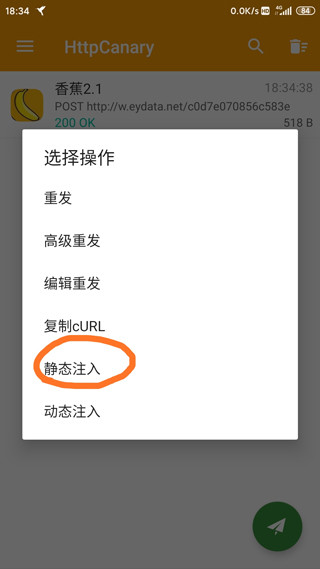
4、随后选择静态注入选项。
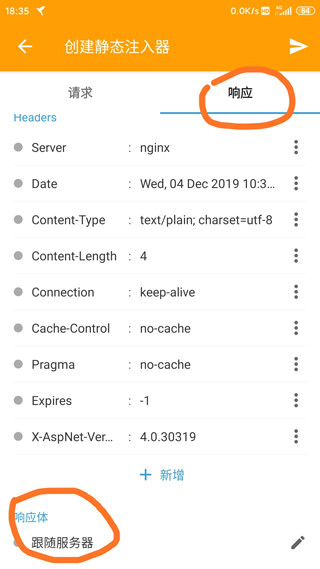
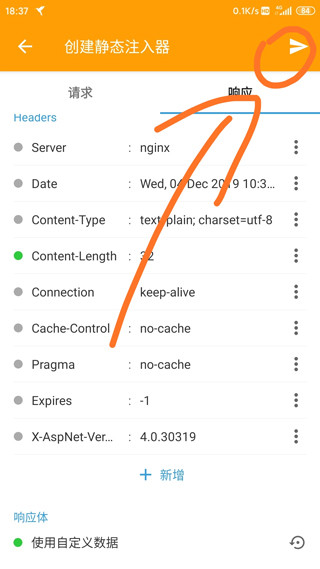
5、点击响应选项,再点击跟随服务器后的编辑按钮。
6、在Body输入框中随意输入长度为32位的数字。
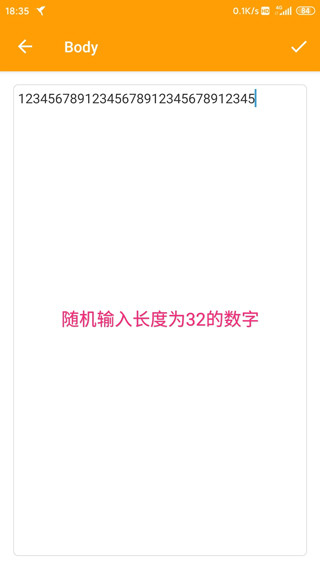
7、编辑完成后,点击右上角的飞机图标保存。
8、返回辅助应用,随意输入卡密,即可进入辅助界面。由此可见,辅助仅需判断返回封包中是否包含32位长度的数字即可放行。
1、抓包(packetcapture)
抓包(packetcapture)就是将网络传输发送与接收的数据包进行截获、重发、编辑、转存等操作,也用来检查网络安全。抓包也经常被用来进行数据截取等。
2、CA证书
抓包应用内置的CA证书要洗白,必须安装到系统中。
Android系统将CA证书又分为两种:
①用户CA证书和系统CA证书。
②无论是系统CA证书还是用户CA证书,都可以在设置->系统安全->加密与凭据->信任的凭据中查看。
3、安卓7.0的用户CA证书限制Android从7.0开始系统不再信任用户CA证书解决方式:
①安装系统CA证书(root)
②平行空间抓包版本4.0.8625以下
安卓10不支持平行空间
抓不到包的其他原因:
①公钥证书固定
②双向认证
③非HTTP协议
v3.2.23版本
[优化] 提升了日志控制台的性能。
[修复] HTTP 明文请求内容可能显示错误的问题。
[修复] 从流量列表创建 WebSocket 时,自定义请求头未正确填充的问题。
[修复] SSL 握手过程中 `group_list` 参数未正确设置的问题。